セキュリティ設定
管理者にとって、セキュリティは最も優先度の高い懸念事項の1つです。セキュリティ設定ページでは、認証ルール、IPの許可リスト、2 要素認証など、一般的な企業横断的セキュリティ設定を管理できます。
このページにアクセスするには、設定 > 会社設定 > 管理者設定 > セキュリティ設定に移動します。
認証ルール
パスワードの長さ
このフィールドでは、必要なパスワードの最小文字数を変更できます。デフォルトの最小文字数は8文字です。
パスワードの複雑さ
複雑なパスワードを強制を選択すると、パスワードに次の各要素を少なくとも1つずつ含めることが必須になります。
- 大文字
- 小文字
- 数字
- 特殊文字 (
!、@、#、(など、文字または数字以外の任意の文字)
パスワードの再利用
ユーザーがパスワードを再利用できるようになるまでに設定する必要がある新しいパスワードの最小数を決定します。デフォルトは3です。
パスワードの有効期限ルール
このフィールドでは、Brazeアカウントのユーザーにパスワードをリセットしてもらうタイミングを設定します。
セッション継続時間ルール
このフィールドでは、Brazeがセッションをアクティブな状態に保つ時間を定義します。Brazeがセッションを非アクティブと判断すると (定義された分数の間アクティビティがない場合)、Brazeはユーザーをログアウトします。会社で2 要素認証が強制されている場合、入力できる最大分数は10,080分 (1週間に相当) です。それ以外の場合、最大セッション継続時間は1,440分 (24時間に相当) です。
シングルサインオン (SSO) 認証
ユーザーがパスワードまたはSSOでログインすることを制限できます。
SAML SSOの場合、顧客は強制する前にSAML設定を行う必要があります。Google SSOを使用している場合は、追加の作業なしにセキュリティ設定ページで強制するだけで済みます。
ダッシュボードIPアローリスト
表示されたフィールドを使用して、ユーザーがアカウントにログインできる特定のIPアドレスとサブネットをアローリストに登録します(例:社内ネットワークやVPNから)。IPアドレスとサブネットは、CIDR範囲としてカンマ区切りのリストで指定します。指定しない場合、ユーザーは任意のIPアドレスからログインできます。
2 要素認証 (2FA)
2 要素認証は、すべての会社ユーザーに必須です。アカウントへのログイン時に2段階目の本人確認を追加するため、ユーザー名とパスワードだけの場合よりも安全性が高まります。ダッシュボードで2 要素認証を利用できない場合は、カスタマーサクセスマネージャーにお問い合わせください。
2 要素認証がオンになっている場合:
- ユーザーはBrazeアカウントにログインする際、パスワードに加えて確認コードを入力する必要があります。コードは認証アプリ、メール、またはSMSで送信されます。
- ユーザーはこのアカウントを30日間記憶するチェックボックスを使用できるようになります。
2 要素認証を設定しなかったユーザーは、Brazeによってアカウントからロックアウトされます。管理者が必須にしていない場合でも、Brazeアカウントのユーザーはアカウント設定で自分で2 要素認証を設定できます。
ページを離れる前に、必ず変更を保存してください。
このアカウントを30日間記憶する
この機能は、2 要素認証がオンになっている場合に利用できます。
このアカウントを30日間記憶するを選択すると、デバイスにCookieが保存され、30日間のうち2 要素認証でのログインが1回だけで済むようになります。
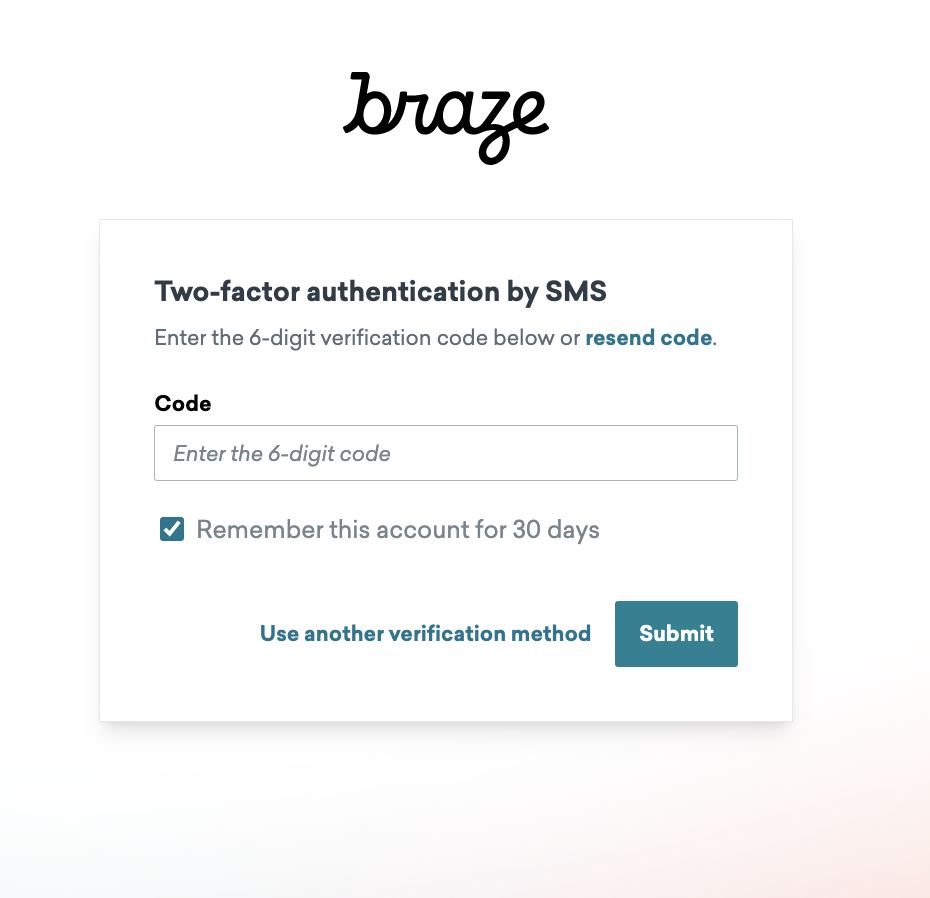
Cookieは特定のデバイスに紐づけられるため、1つのダッシュボード会社の下に複数のアカウントを持つ顧客は、この機能の使用時に問題が発生する場合があります。ユーザーが同じデバイスを使用して複数のアカウントにログインすると、そのデバイスで以前に認証されたアカウントのCookieが置き換えられます。Brazeでは、1つのアカウントに1つのデバイスが関連付けられることを想定しており、1つのデバイスを複数のアカウントで使用することは想定していません。
ユーザー認証のリセット
2 要素認証でのログインに問題がある場合は、会社の管理者に連絡して2 要素認証をリセットしてもらってください。管理者は以下の手順を実行できます。
- 設定 > 会社の設定 > ユーザー管理 > 会社ユーザーに移動します。
- 表示されたリストからユーザーを選択します。
- 2 要素認証の下にあるリセットを選択します。
リセットにより、認証アプリの不具合、確認メールが届かない、SMSの障害やユーザーの操作ミスによるログイン失敗など、一般的な認証の問題を解決できます。
会社レベルでの2FAの要件
まず、設定 > 会社の設定 > 管理者設定 > セキュリティ設定 > 2 要素認証に移動して、ダッシュボードで2FAが有効になっているかどうかを確認します。トグルがグレーの場合、会社で2FAはオンになっておらず、すべての会社ユーザーに必須ではありません。
2FAが必須でない場合のユーザーのオプション
会社レベルで2FAが強制されていない場合、個々のユーザーはアカウント設定ページで自分用に2FAを設定できます。この場合、ユーザーが2FAを設定しなくてもアカウントからロックアウトされることはありません。どのユーザーが2FAを有効にしているかは、会社ユーザーリストで確認できます。
2FAが必須の場合の要件
会社レベルで2FAが強制されている場合、ログイン時に自分のアカウントで2FAを設定しないユーザーは、ダッシュボードからロックアウトされます。アクセスを維持するには、ユーザーは2FAの設定を完了する必要があります。
すべての会社ユーザーに2FAが必須となるのは、シングルサインオン (SSO) が有効になっていない場合のみです。SSOを使用している場合、会社レベルで2FAを強制する必要はありません。
2要素認証を手動で設定する
Brazeアカウントで2要素認証 (2FA) を手動で有効にするには、次の手順に従います。
- Brazeで、グローバルヘッダーにあるプロフィールアイコンを選択し、アカウントを管理を選択します。2要素認証セクションまでスクロールし、設定を開始を選択します。
- ログインモーダルにパスワードを入力し、パスワードを確認を選択します。
- 2要素認証の設定モーダルで電話番号を入力し、有効にするを選択します。
- メールまたはSMSメッセージで受け取った7桁のコードをコピーします。Brazeに戻り、そのコードを2要素認証の設定モーダルに貼り付けて、確認を選択します。
- (オプション) 今後30日間2FAの入力を省略するには、このアカウントを30日間記憶するオプションを有効にします。
Elevated Access
Elevated Accessは、Brazeダッシュボードでの機密性の高いアクションに対してセキュリティの追加レイヤーを提供します。有効にすると、ユーザーはセグメントのエクスポートやAPIキーの表示を行う前に、アカウントの再認証が必要になります。Elevated Accessを使用するには、設定 > 会社の設定 > 管理者設定 > セキュリティ設定に移動し、トグルをオンにします。
ユーザーが再認証できない場合、元の画面にリダイレクトされ、機密性の高いアクションを続行できません。再認証に成功すると、ログアウトしない限り、次の1時間は再度認証を求められることはありません。
セキュリティイベントレポートのダウンロード
セキュリティイベントレポートは、アカウントの招待、アカウントの削除、ログインの失敗と成功、その他のアクティビティなどのセキュリティイベントをまとめたCSVレポートです。内部監査に使用できます。
このレポートをダウンロードするには、以下の手順に従ってください。
- 設定 > 会社の設定 > 管理者設定 > セキュリティ設定に移動します。
- セキュリティイベントのダウンロードセクションに移動します。
- レポートをダウンロードを選択します。
この手動レポートダウンロードには、アカウントの最新10,000件のセキュリティイベントのみが含まれます。エクスポートしたCSVがちょうど10,001行(ヘッダー行を含む)の場合は、10,000件のレポート上限に達しているため、古いイベントが含まれていない可能性があります。
この行数制限なしでセキュリティイベントをAmazon S3にエクスポートするには、Amazon S3でのセキュリティイベントのエクスポートを参照してください。
CSV列の定義
セキュリティイベントレポートのCSVには、以下の列が含まれます。
| 列 | 説明 |
|---|---|
| CreatedAt | イベントが記録されたタイムスタンプ(UTC)。 |
| EmailAtTimeOfEvent | イベントをトリガーしたダッシュボードユーザーのメールアドレス(イベント発生時に記録されたもの)。 |
| CurrentEmail | イベントをトリガーしたダッシュボードユーザーの現在のメールアドレス。ユーザーが存在しなくなった場合は、代わりに開発者IDが使用されます。 |
| EventName | セキュリティイベントのタイプ。この表の後にあるレポートされるセキュリティイベントドロップダウンを参照してください。 |
| OtherAccount | イベントの影響を受けた別のダッシュボードユーザーのメールアドレス(該当する場合。例:アカウントの追加や削除時)。 |
| JsonProperties | JSON形式のイベント固有のプロパティ。含まれるフィールドはイベントタイプによって異なります。 |
S3エクスポートには、これらの列に加えてVersion(エクスポート形式のスキーマバージョン、現在は1)が含まれます。
レポートされるセキュリティイベント
ログインとアカウント
- Signed In
- Failed Login
- Two-Factor Auth Setup Completed
- Two-Factor Auth Reset Completed
- Cleared Developer 2FA
- Added Additional Developer
- Added Account
- Developer Suspended
- Developer Unsuspended
- Developer Updated
- Removed Developer
- Removed Account
- User Subscription Status Updated
- User Updated
- Developer Account Updated
昇格アクセス
- Started Elevated Access Flow
- Completed Elevated Access Flow
- Failed 2FA Verification For Elevated Access
- Enabled Elevated Access Enforcement
- Disabled Elevated Access Enforcement
キャンペーン
- Added キャンペーン
- Edited キャンペーン
キャンバス
- Added キャンバス
- Edited キャンバス
セグメント
- Added セグメント
- Edited セグメント
- Exported data to CSV
- Exported セグメント via API
- セグメント Users Deleted
- Cleared Cohort
REST APIキー
- Added REST API key
- Removed REST API key
基本認証の認証情報
- Added Basic Auth credential
- Updated Basic Auth credential
- Removed Basic Auth credential
権限
- Cleared Developer 2FA
- Updated Account Permission
- Added Team
- Edited Team
- Archived Team
- Unarchived Team
- Created App Group Permission Set
- Edited App Group Permission Set
- Removed App Group Permission Set
- Created Custom Role
- Updated Custom Role
- Deleted Custom Role
会社の設定
- Added App Group
- Added App
- Company Settings Changed
- Updated Company Security Settings
- Updated Security Event Cloud Export
- Added Landing Pages Custom Domain
- Removed Landing Pages Custom Domain
- Custom Domain Created
- Custom Domain Deleted
- Enabled Global Control Group
- Disabled Global Control Group
- Updated Global Control Exclusions
- Updated Subscription Group SMS Allow List
メールテンプレート
- Added Email Template
- Updated Email Template
プッシュ認証情報
Updated Push Credential Removed Push Credential
SDKデバッガー
- Started SDK Debugger Session
- Exported SDK Debugger Log
ユーザー
- Users Deleted
- Users Viewed
- User Import Started
- User Subscription Group Status Updated
- User Deleted
- Single User Deletion Cancelled
- Bulk User Deletion Cancelled
カタログ
- Catalog Created
- Catalog Deleted
Braze Agents
- Created Agent
- Edited Agent
個人を特定できる情報(PII)の表示
PIIを表示権限は、一部の会社ユーザーのみがアクセスできます。デフォルトでは、すべての管理者のユーザー権限でPIIを表示権限がオンになっています。これにより、会社がPIIとして定義したすべての標準属性項目とカスタム属性をダッシュボード全体で確認できます。この権限がユーザーに対してオフになっている場合、そのユーザーはこれらの属性を表示できません。
既存のチーム権限機能については、ユーザー権限の設定を参照してください。
PIIの定義
特定のフィールドをPIIフィールドとして選択・定義しても、Brazeダッシュボードでユーザーが表示できる内容にのみ影響し、当該PIIフィールドのエンドユーザーデータの取り扱い方法には影響しません。
データ保持に関連するものを含め、会社に適用されるプライバシー規制やポリシーとダッシュボードの設定を整合させるために、法務チームにご相談ください。
ダッシュボードで会社がPIIとして指定するフィールドを選択できます。これを行うには、設定 > 会社の設定 > 管理者設定 > セキュリティ設定に移動します。
以下の属性はPIIとして指定でき、PIIを表示権限を持たない会社ユーザーから非表示にできます。
PIIの可能性がある属性
| 標準属性項目 | カスタム属性 |
|---|---|
|
|
制限されるエリア
以下は、すべてのフィールドがPIIとして設定されており、記載されているユーザーがBrazeプラットフォームを使用する会社ユーザーであることを前提としています。また、「前述の」属性はPIIの可能性がある属性テーブルの属性を指します。ユーザーからPII権限を削除すると、ここに記載されたエリア以外にも使いやすさに影響を与える可能性があります。
| ダッシュボードナビゲーション | 結果 | 注記 |
|---|---|---|
| ユーザー検索 | ログインしたユーザーは、メールアドレス、電話番号、名、または姓で検索できません。
|
このセクションへのアクセスには、ユーザープロファイルの表示権限が引き続き必要です。 |
| ユーザーインポート | ユーザーはユーザーインポートページからファイルをダウンロードできません。 | |
|
ユーザーデータドロップダウンで:
|
|
| 内部テストグループ | ユーザーは、内部テストグループに追加されたユーザーの前述の標準属性項目にアクセスできません。 | |
| メッセージアクティビティログ | ユーザーは、メッセージアクティビティログで特定されたユーザーの前述の標準属性項目にアクセスできません。 |
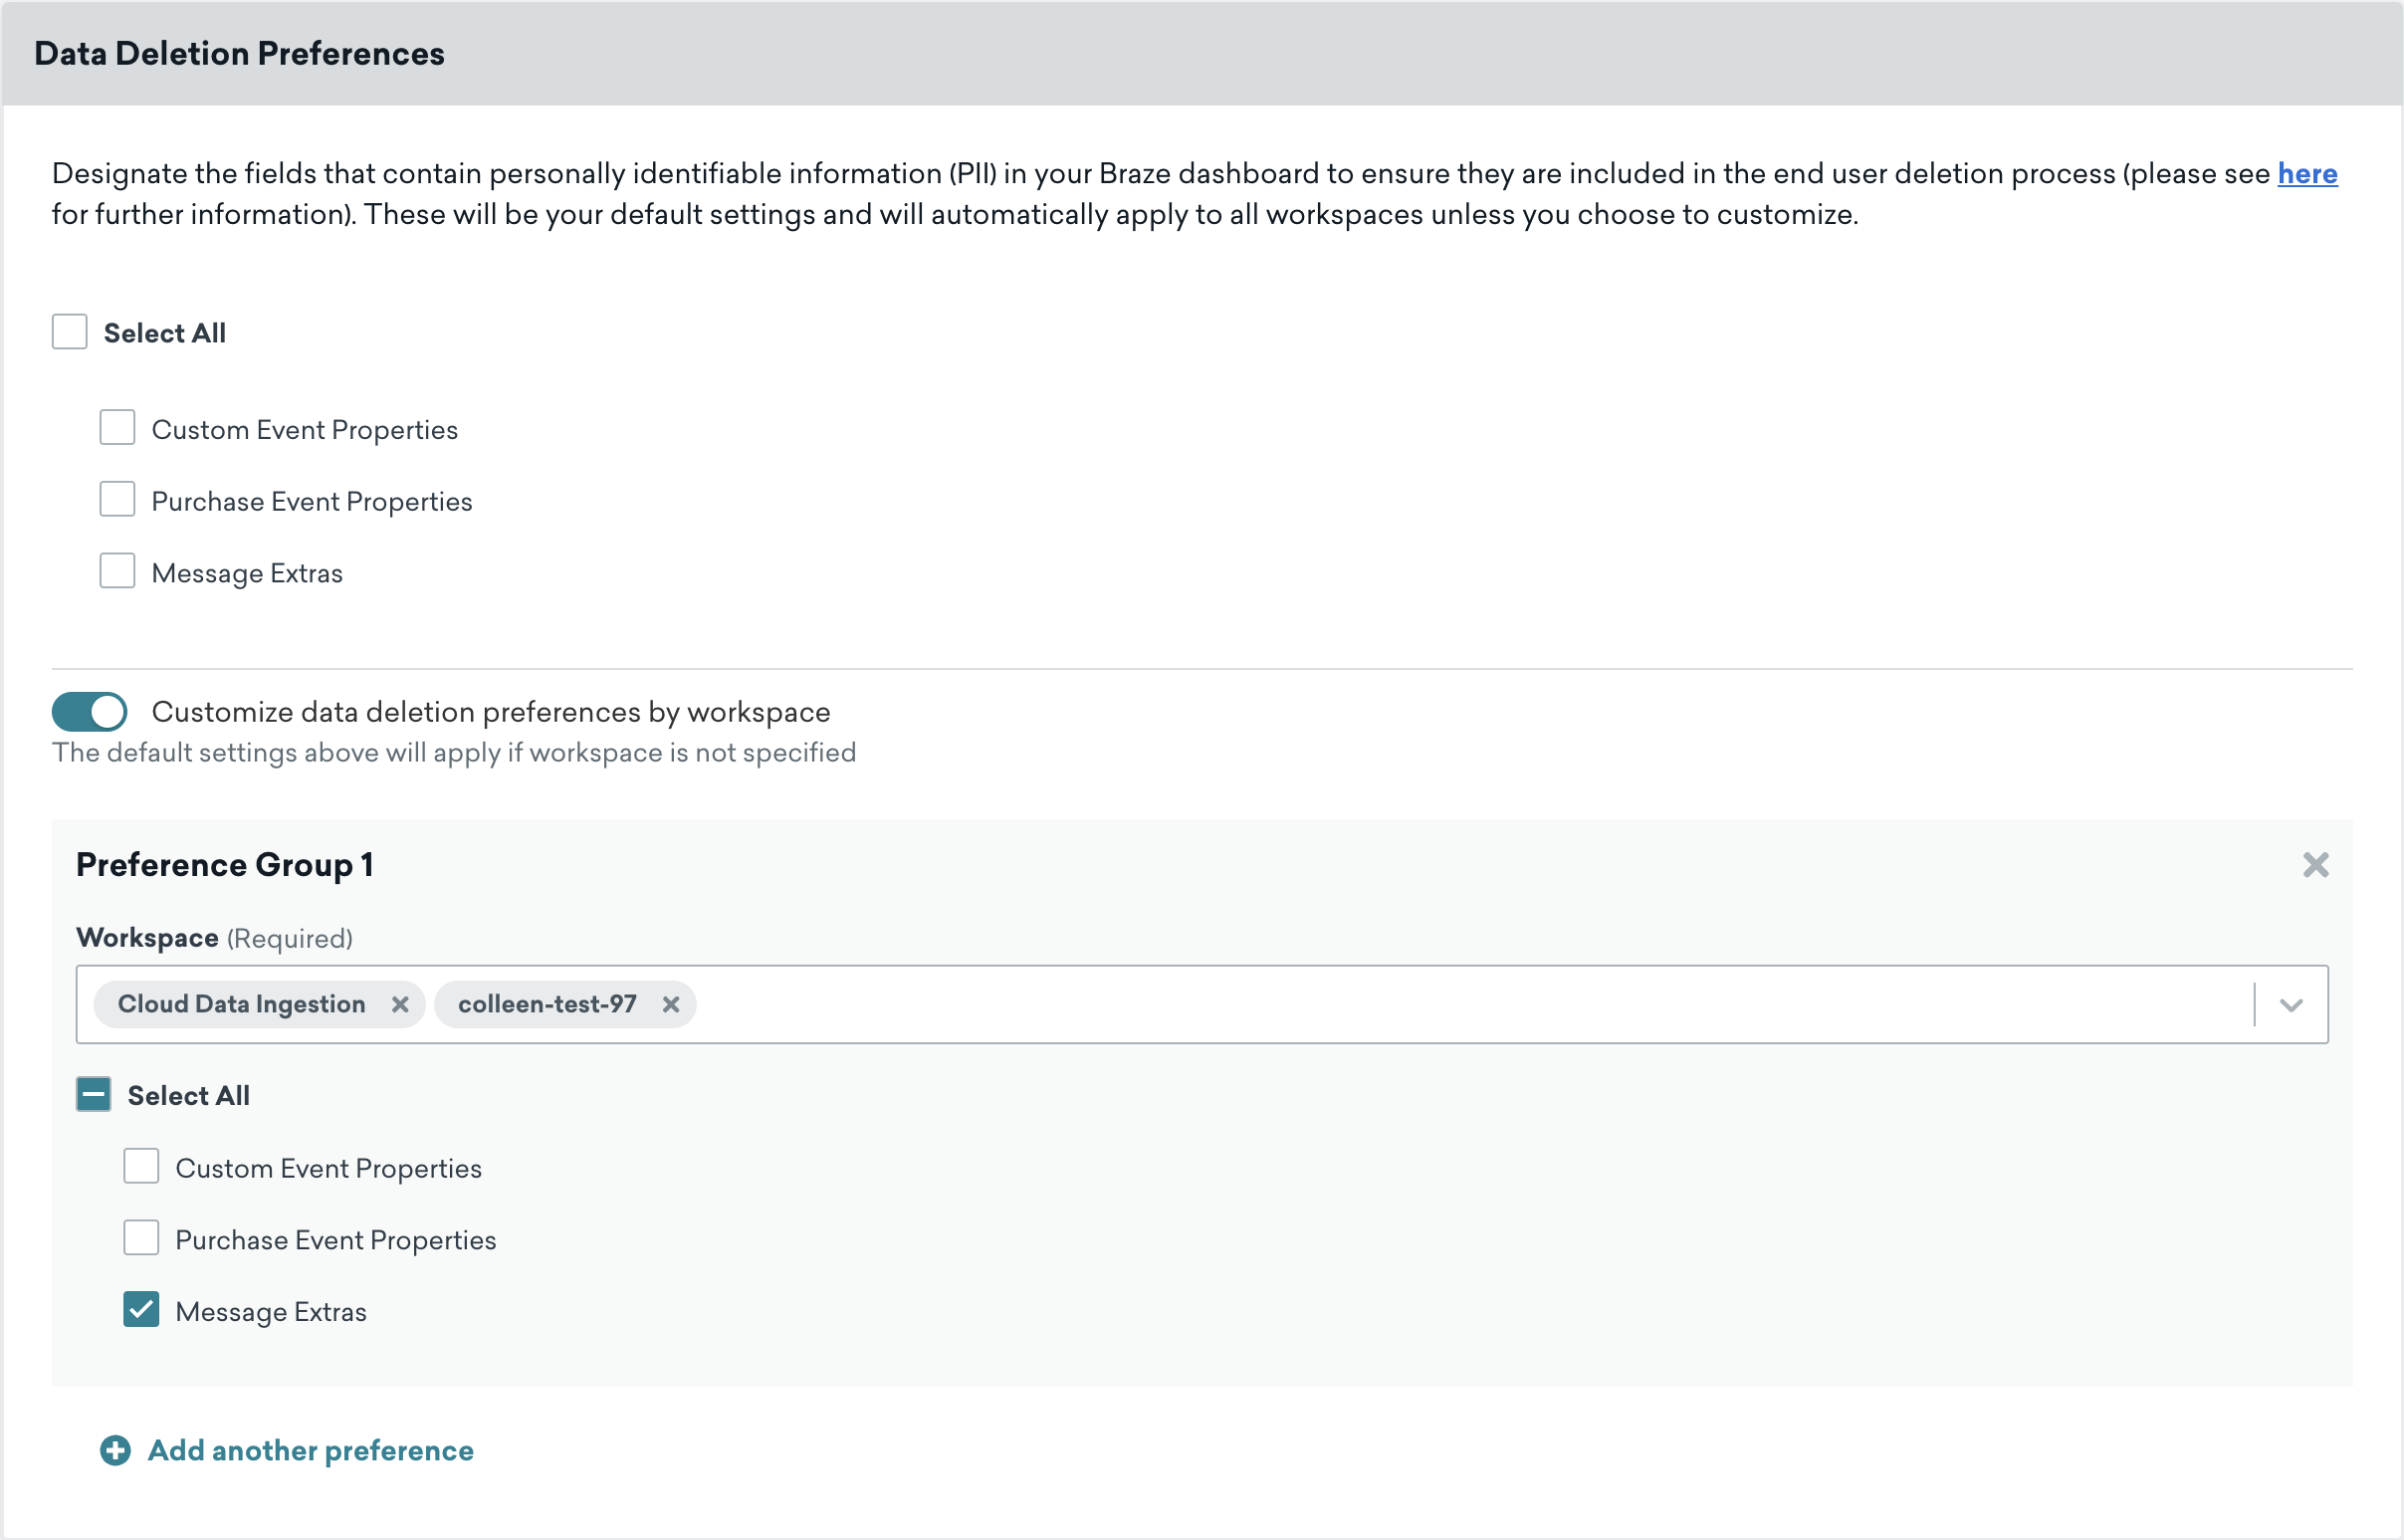
データ削除の設定
この設定を使用すると、イベントのユーザー削除プロセス中に、Brazeが特定のフィールドを削除するかどうかの設定を指定できます。これらの設定は、Brazeが削除したユーザーのデータにのみ影響します。
ユーザーが削除されると、Brazeはイベントデータからすべての個人を特定できる情報 (PII) を削除しますが、分析目的で匿名化されたデータは保持します。エンドユーザーの情報をBrazeに送信している場合、一部のユーザー定義フィールドにPIIが含まれている可能性があります。これらのフィールドにPIIが含まれている場合は、Brazeが削除済みユーザーのイベントデータを匿名化する際にそのデータを削除するよう選択できます。フィールドにPIIが含まれていない場合は、分析のために保持できます。
ワークスペースに適した設定を判断するのはお客様の責任です。適切な設定を判断する最善の方法は、Brazeにイベントデータを送信している社内チームや、Brazeでメッセージエクストラを使用しているチームと確認し、フィールドにPIIが含まれている可能性があるかどうかを確かめることです。
関連フィールド
| イベント名またはタイプ | フィールド | 注記 |
|---|---|---|
| カスタムイベント | properties | |
| 購入イベント | properties | |
| メッセージ送信 | message_extras | 複数のイベントタイプに message_extras フィールドが含まれています。この設定は、今後追加されるイベントタイプを含め、message_extras をサポートするすべてのメッセージ送信イベントタイプに適用されます。 |
削除は元に戻せません。 削除済みユーザーについてSnowflakeからフィールドを削除するよう選択した場合、その設定はワークスペース内のすべての履歴データと、今後削除されるユーザーのすべてのイベントに適用されます。Brazeが削除済みユーザーの履歴イベントデータに設定を適用するプロセスを実行した後は、データを復元できません。
設定を構成する
ユーザーが削除された場合にBrazeが削除すべきフィールドのチェックボックスをオンにして、デフォルトの設定を指定します。PIIを含むフィールドを選択してください。ワークスペースが明示的に設定グループに追加されていない限り、この設定は現在および今後のすべてのワークスペースに適用されます。
ワークスペースごとに設定をカスタマイズするには、デフォルトとは異なる設定を持つ設定グループを追加できます。追加の設定グループに追加されていないワークスペース (今後作成されるワークスペースを含む) には、デフォルトの設定が適用されます。
トラブルシューティング
2 要素認証 (2FA) の設定がループする問題
2FA 用の電話番号を正しく入力した後にループが発生し、ログインページにリダイレクトされる場合は、最初の試行で検証に失敗したことが原因である可能性があります。この問題を解決するには、次の手順に従ってください。
- 広告ブロッカーをすべてオフにします。
- ブラウザーの設定で Cookie を有効にします。
- PC またはノートパソコンを再起動します。
- 2FA の設定をもう一度試します。
これらの手順を実行しても問題が解決しない場合は、サポートにお問い合わせください。
2 要素認証 (2FA) を有効にできない
2FA が有効になっているのに 有効化 ボタンを選択しても何も起こらない場合は、SMS で認証コードを送信するために必要なリダイレクトをブラウザーがブロックしている可能性があります。この問題をトラブルシューティングするには、次の手順に従ってください。
- ブラウザーで有効にしている広告ブロッカーを一時的に停止します。
- ブラウザーの設定でサードパーティ Cookie が有効になっていることを確認します。
- 2FA の設定を試します。
認証コードが送信されない
Authy ページで電話番号を入力する際に問題が発生し、SMS が届かない場合は、次の手順に従ってください。
- スマートフォンに Authy アプリをインストールし、Authy 認証アプリにログインします。
- 電話番号を入力し、Authy アプリに変更や SMS 通知がないか確認します。
- それでも SMS が届かない場合は、自宅のネットワークや企業以外の Wi-Fi など、別のネットワーク接続を使用してみてください。企業ネットワークには、SMS の配信を妨げるセキュリティポリシーが設定されている場合があります。
それでも問題が解決しない場合は、Authy アプリで古いプロファイルを削除し、QR コードを再度スキャンして 2FA を設定してください。再度設定を試す前に、広告ブロッカーを無効にする、サードパーティ Cookie を有効にする、または別のブラウザーを使用するといった対処を行ってください。
次のステップ
認証とアクセスの詳細については、以下を参照してください。