Amazon S3
Amazon S3 est un système de stockage hautement évolutif proposé par Amazon Web Services.
Si vous passez d’un fournisseur de stockage cloud à un autre, contactez votre gestionnaire du succès des clients Braze pour obtenir de l’aide sur la configuration et la validation de votre nouvelle intégration.
L’intégration de Braze et d’Amazon S3 propose deux stratégies d’intégration :
- Tirez parti de Currents, qui vous permet d’y stocker des données jusqu’à ce que vous souhaitiez les connecter à d’autres plateformes, outils et emplacements.
- Utilisez les exportations de données du tableau de bord (telles que les exportations CSV et les rapports d’engagement).
Prérequis
| Condition | Description |
|---|---|
| Compte Amazon S3 | Vous avez besoin d’un compte Amazon S3 pour profiter de ce partenariat. |
| Compartiment S3 dédié | Avant de procéder à l’intégration avec Amazon S3, vous devez créer un compartiment S3 pour votre application. Si vous disposez déjà d’un compartiment S3, nous vous recommandons tout de même d’en créer un nouveau spécialement pour Braze afin de pouvoir limiter les autorisations. Consultez les instructions suivantes pour savoir comment créer un nouveau compartiment. |
| Currents | Pour exporter des données vers Amazon S3, vous devez avoir configuré Braze Currents pour votre compte. Currents n’est pas nécessaire si vous configurez uniquement l’archivage des messages. |
Création d’un nouveau compartiment S3
Pour créer un compartiment pour votre application, procédez comme suit :
- Ouvrez la console Amazon S3 et suivez les instructions pour vous connecter ou créer un compte AWS.
- Une fois connecté, sélectionnez S3 dans la catégorie Stockage et distribution de contenu.
- Sélectionnez Créer un compartiment sur l’écran suivant.
- Lorsque vous y êtes invité, créez votre compartiment et sélectionnez une région AWS.
Braze ne vous permet pas de choisir ou de configurer une région dans le tableau de bord. La région AWS est déterminée par l’endroit où vous créez le compartiment dans la console AWS. L’intégration envoie les données au nom du compartiment que vous indiquez, et AWS achemine automatiquement les requêtes vers la région du compartiment. Si votre connecteur tente de se connecter à une région différente de celle souhaitée (par exemple, eu-west-1 au lieu de eu-central-1), créez ou utilisez un compartiment S3 dans la région souhaitée sur AWS. Aucune modification n’est nécessaire du côté de Braze.
Intégration
Braze propose deux stratégies d’intégration différentes avec Amazon S3 : l’une pour Braze Currents et l’autre pour toutes les exportations de données du tableau de bord (comme les exportations CSV ou les rapports d’engagement). Les deux intégrations prennent en charge deux méthodes d’authentification ou d’autorisation différentes :
Méthode d’authentification par clé secrète AWS
Cette méthode d’authentification génère une clé secrète et un ID de clé d’accès qui permettent à Braze de s’authentifier en tant qu’utilisateur sur votre compte AWS afin d’écrire des données dans votre compartiment.
Étape 1 : Créer un utilisateur
Si vous configurez uniquement l’archivage des messages, suivez les étapes de l’onglet Dashboard Data Export.
Pour récupérer votre ID de clé d’accès et votre clé d’accès secrète, créez un utilisateur IAM et un groupe d’administrateurs dans AWS.
Étape 2 : Obtenir les identifiants
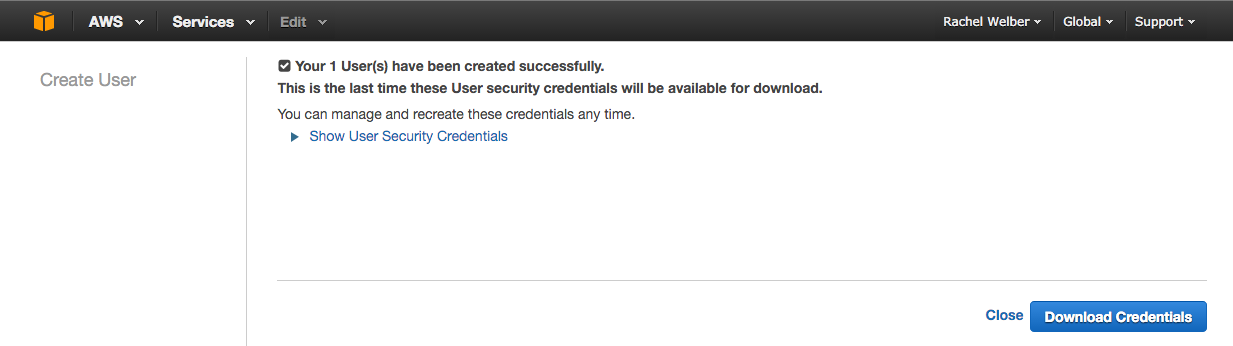
Après avoir créé un nouvel utilisateur, sélectionnez Show User Security Credentials pour afficher votre ID de clé d’accès et votre clé d’accès secrète. Notez ensuite ces identifiants quelque part ou sélectionnez le bouton Download Credentials, car vous devrez les saisir plus tard dans le tableau de bord de Braze.
Étape 3 : Créer une politique
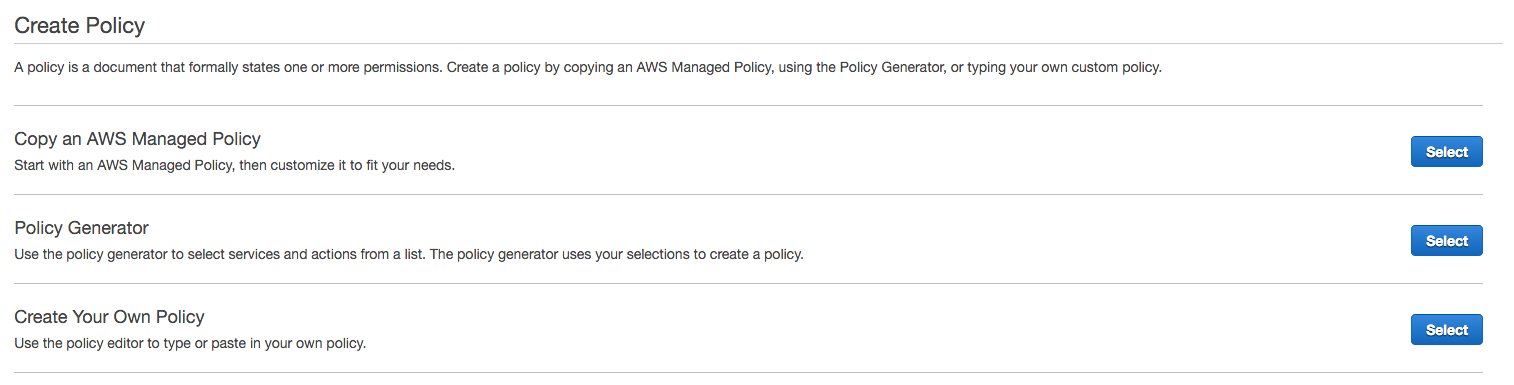
Accédez à Policies > Get Started > Create Policy pour ajouter des autorisations à votre utilisateur. Sélectionnez ensuite Create Your Own Policy. Cela accorde des autorisations limitées, de sorte que Braze ne peut accéder qu’aux compartiments spécifiés.
Des politiques différentes sont requises pour Currents et pour l’exportation des données du tableau de bord. s3:GetObject est nécessaire pour permettre au backend de Braze de gérer les erreurs.
Indiquez le nom de politique de votre choix, puis saisissez l’extrait de code suivant dans la section Policy Document. Veillez à remplacer INSERTBUCKETNAME par le nom de votre compartiment. Sans ces autorisations, l’intégration échoue à la vérification des identifiants et ne sera pas créée.
Si vous configurez uniquement l’archivage des messages, utilisez l’extrait de code de l’onglet Dashboard Data Export.
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": ["s3:ListBucket", "s3:GetBucketLocation"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME"]
},
{
"Effect": "Allow",
"Action": ["s3:PutObject", "s3:GetObject"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME/*"]
}
]
}
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": ["s3:ListBucket", "s3:GetBucketLocation"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME"]
},
{
"Effect": "Allow",
"Action": ["s3:GetObject", "s3:PutObject", "s3:DeleteObject"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME*", "arn:aws:s3:::INSERTBUCKETNAME/", "arn:aws:s3:::INSERTBUCKETNAME"]
}
]
}
Étape 4 : Associer la politique
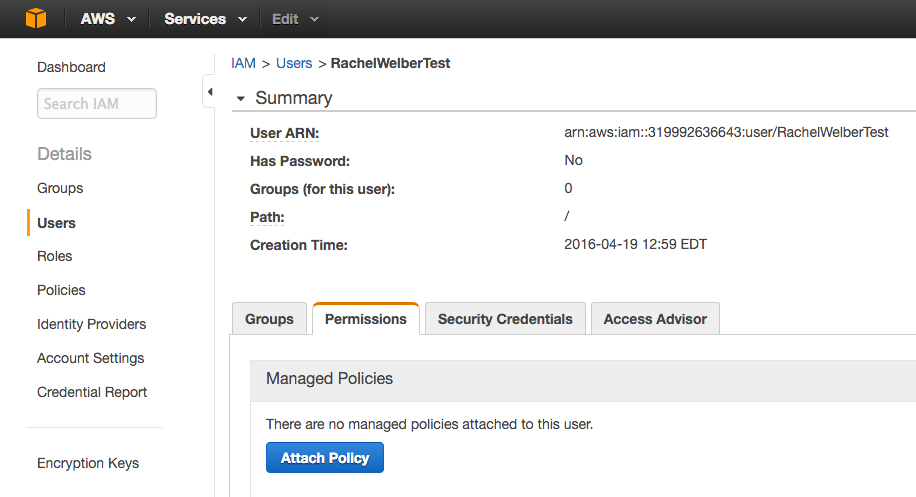
Après avoir créé une nouvelle politique, accédez à Users et sélectionnez l’utilisateur concerné. Dans l’onglet Permissions, sélectionnez Attach Policy, puis choisissez la nouvelle politique que vous avez créée. Vous êtes maintenant prêt à associer vos identifiants AWS à votre compte Braze.
Étape 5 : Associer Braze à AWS
Si vous configurez uniquement l’archivage des messages, suivez les étapes de l’onglet Dashboard Data Export.
Dans Braze, accédez à Intégrations partenaires > Currents.
Sélectionnez ensuite Créer un nouveau Current, puis Exportation de données Amazon S3.
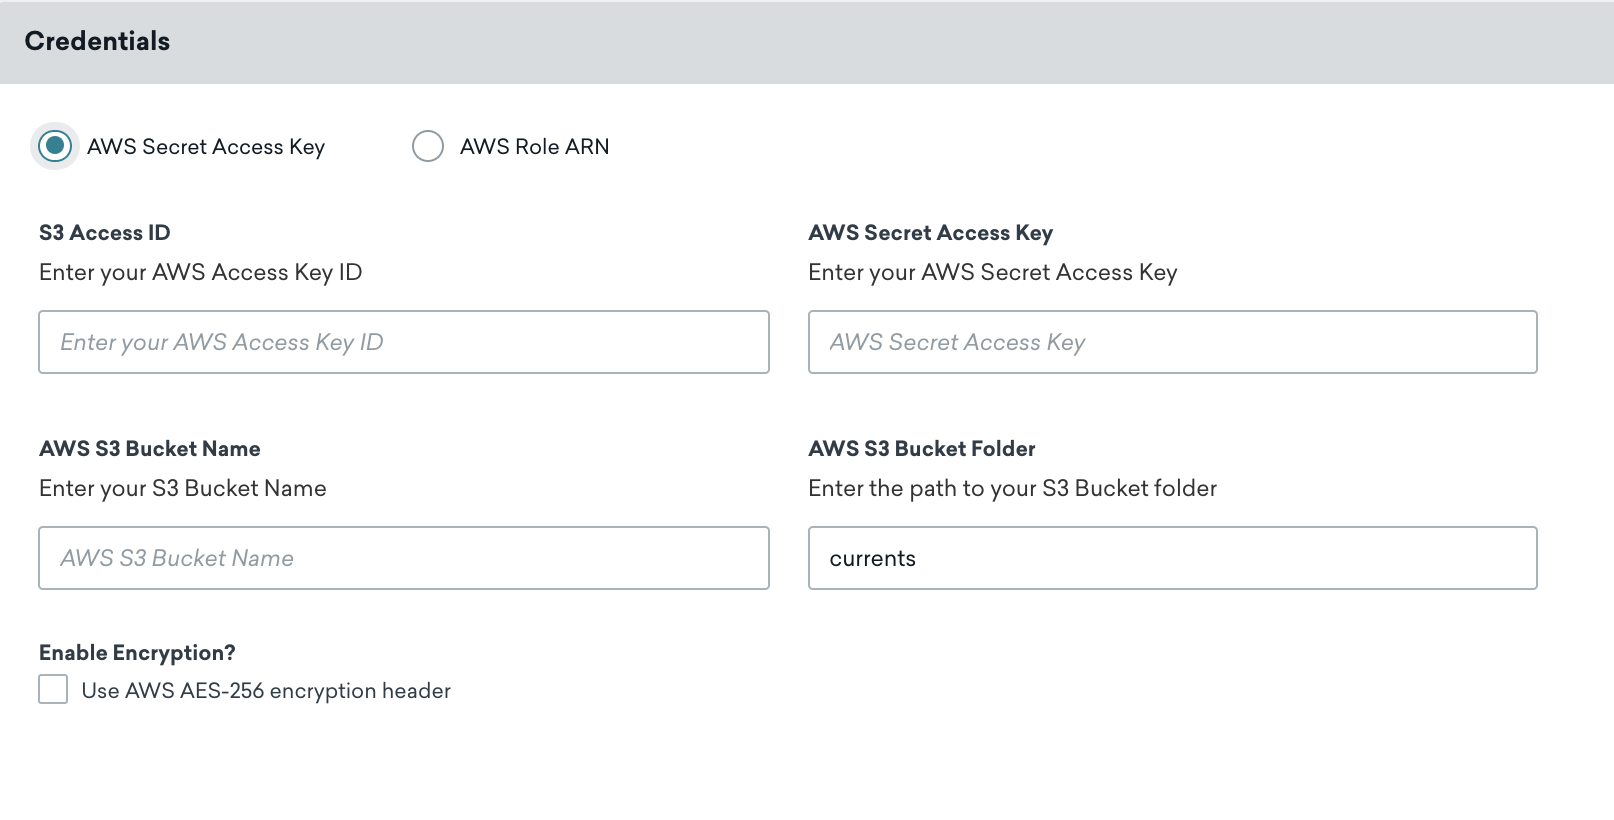
Donnez un nom à votre Current. Dans la section Identifiants, assurez-vous que Clé d’accès secrète AWS est sélectionnée, puis saisissez votre ID d’accès S3, votre clé d’accès secrète AWS et le nom de votre compartiment AWS S3 dans les champs prévus à cet effet.
Indiquez une adresse e-mail de contact pour les notifications d’erreurs d’intégration. Braze envoie des notifications à cette adresse si l’intégration rencontre des erreurs, telles que des problèmes d’identifiants ou de connectivité. Pour vous assurer que les bonnes personnes reçoivent les alertes, utilisez une liste de distribution ou une adresse e-mail de groupe.
Maintenez à jour votre ID de clé d’accès AWS et votre clé d’accès secrète. Si les identifiants de votre connecteur expirent, celui-ci cesse d’envoyer des événements. Si cette situation dure plus de 5 jours, les événements du connecteur sont abandonnés et les données sont définitivement perdues.
Vous pouvez également ajouter les personnalisations suivantes selon vos besoins :
- Chemin du dossier :
currentspar défaut. Si ce dossier n’existe pas, Braze le crée automatiquement pour vous. - Chiffrement AES-256 côté serveur au repos : désactivé par défaut, inclut l’en-tête
x-amz-server-side-encryption.
Sélectionnez Lancer Current pour continuer.
Une notification vous indique si vos identifiants ont bien été validés. AWS S3 est maintenant configuré pour Braze Currents.
Dans Braze, accédez à Intégrations partenaires > Partenaires technologiques et sélectionnez Amazon S3.
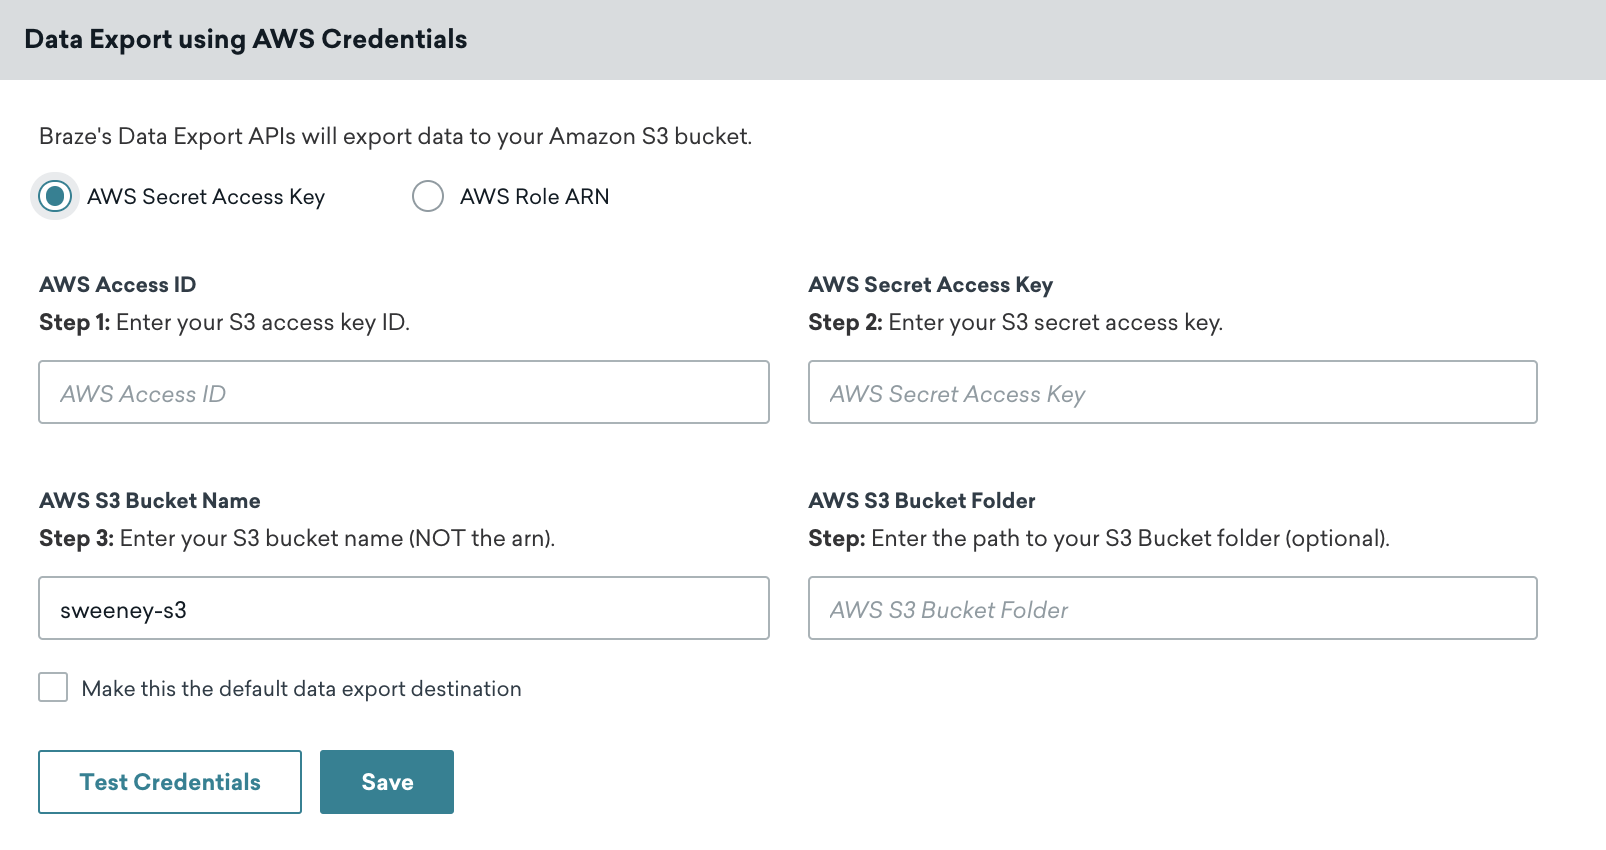
Sur la page Identifiants AWS, assurez-vous que Clé d’accès secrète AWS est sélectionnée, puis saisissez votre ID d’accès AWS, votre clé d’accès secrète AWS et le nom de votre compartiment AWS S3 dans les champs prévus à cet effet. Lorsque vous saisissez votre clé secrète, sélectionnez d’abord Tester les identifiants pour vérifier qu’ils fonctionnent, puis sélectionnez Enregistrer une fois le test réussi.
Vous pouvez toujours obtenir de nouveaux identifiants en accédant à votre utilisateur et en sélectionnant Create Access Key dans l’onglet Security Credentials de la console AWS.
Une notification vous indique si vos identifiants ont bien été validés. AWS S3 est maintenant intégré à votre compte Braze.
Méthode d’authentification par ARN de rôle AWS
Cette méthode d’authentification génère un Amazon Resource Name (ARN) de rôle qui permet au compte Amazon de Braze de s’authentifier en tant que membre du rôle que vous avez créé pour écrire des données dans votre compartiment.
Étape 1 : Créer une politique
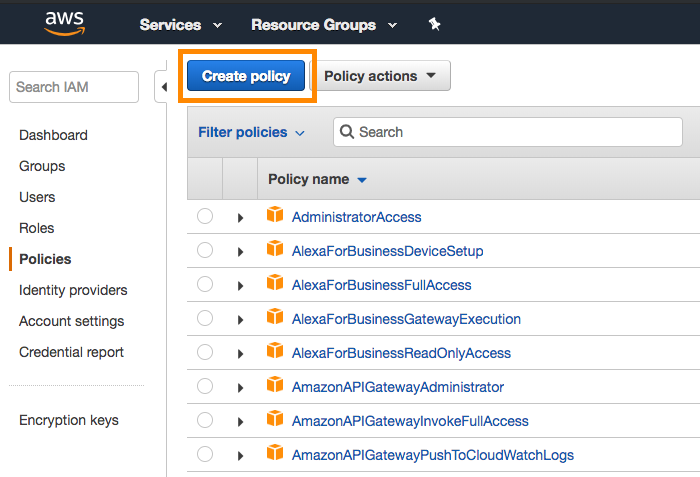
Pour commencer, connectez-vous à la console de gestion AWS en tant qu’administrateur du compte. Accédez à la section IAM de la console AWS, sélectionnez Policies dans la barre de navigation, puis sélectionnez Create Policy.
Currents et l’exportation des données du tableau de bord nécessitent des politiques différentes. s3:GetObject est requis pour permettre au backend de Braze de gérer les erreurs.
Ouvrez l’onglet JSON et saisissez l’extrait de code suivant dans la section Policy Document. Veillez à remplacer INSERTBUCKETNAME par le nom de votre compartiment. Sélectionnez Review Policy une fois terminé.
Si vous configurez uniquement l’archivage des messages, utilisez l’extrait de code de l’onglet Dashboard Data Export.
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": ["s3:ListBucket", "s3:GetBucketLocation"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME"]
},
{
"Effect": "Allow",
"Action": ["s3:PutObject", "s3:GetObject"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME/*"]
}
]
}
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": ["s3:ListBucket", "s3:GetBucketLocation"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME"]
},
{
"Effect": "Allow",
"Action": ["s3:PutObject", "s3:GetObject","s3:DeleteObject"],
"Resource": ["arn:aws:s3:::INSERTBUCKETNAME/*"]
}
]
}
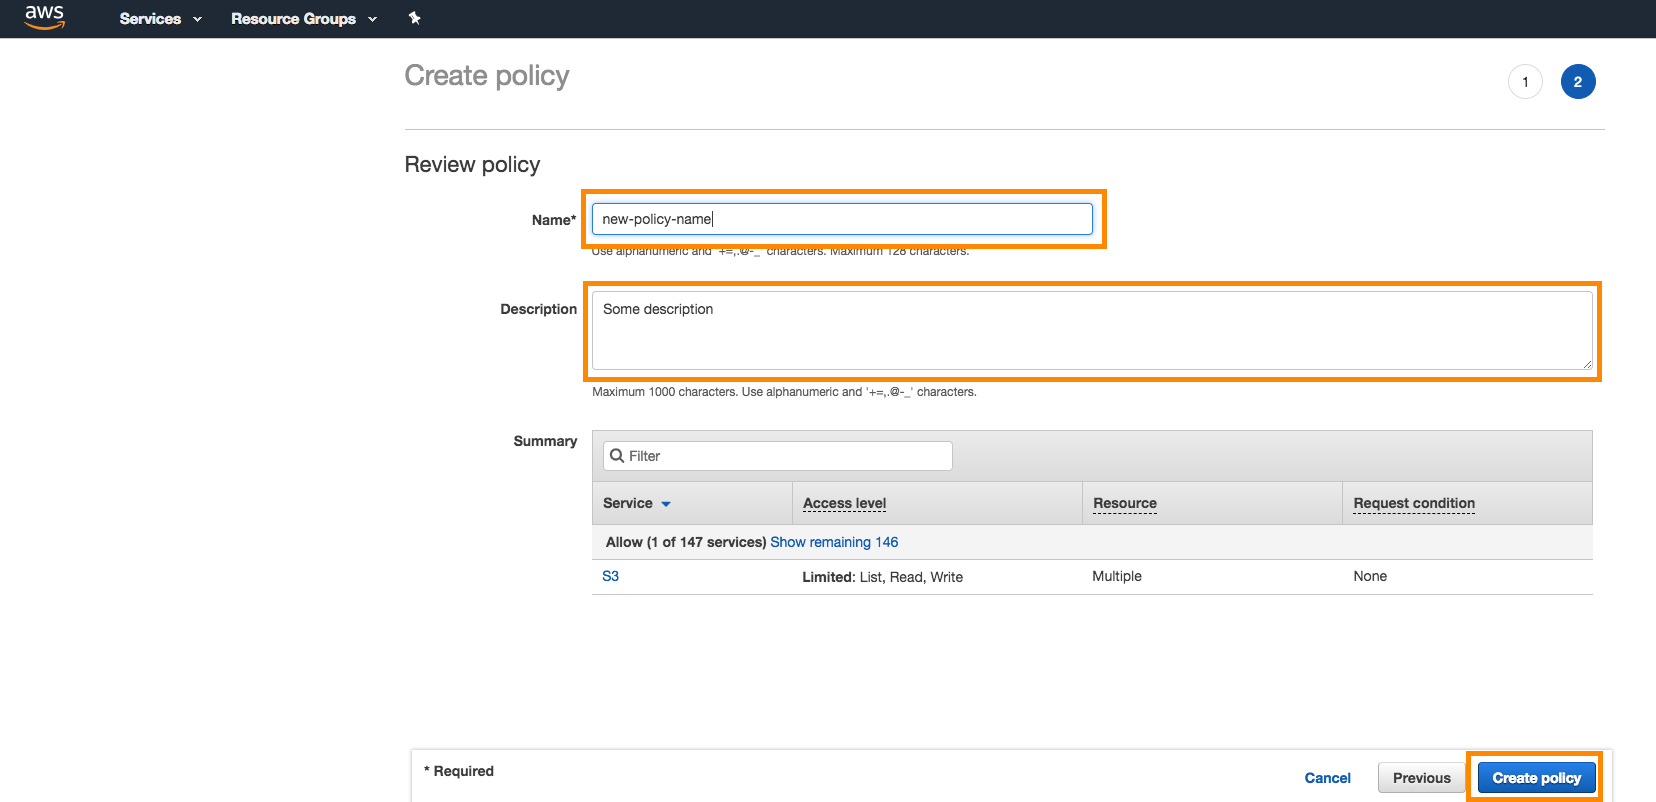
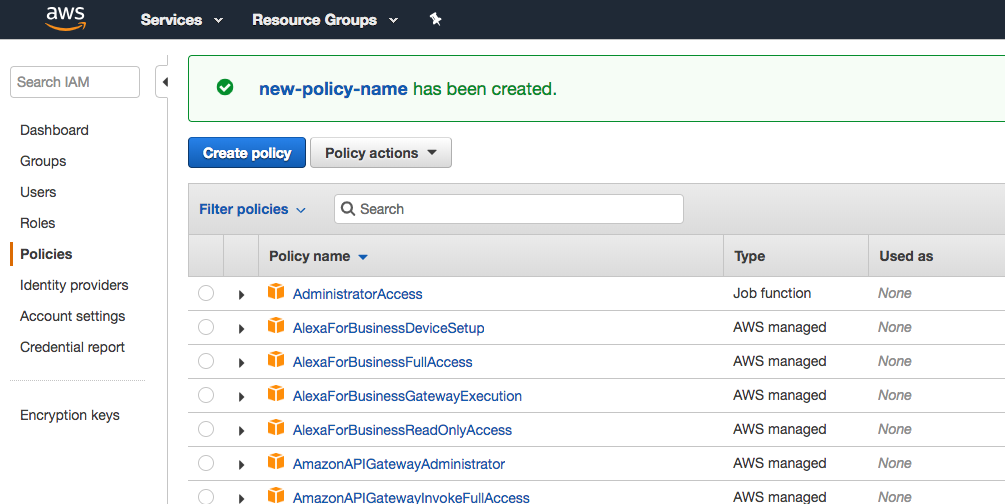
Ensuite, donnez un nom et une description à la politique, puis sélectionnez Create Policy.
Étape 2 : Créer un rôle
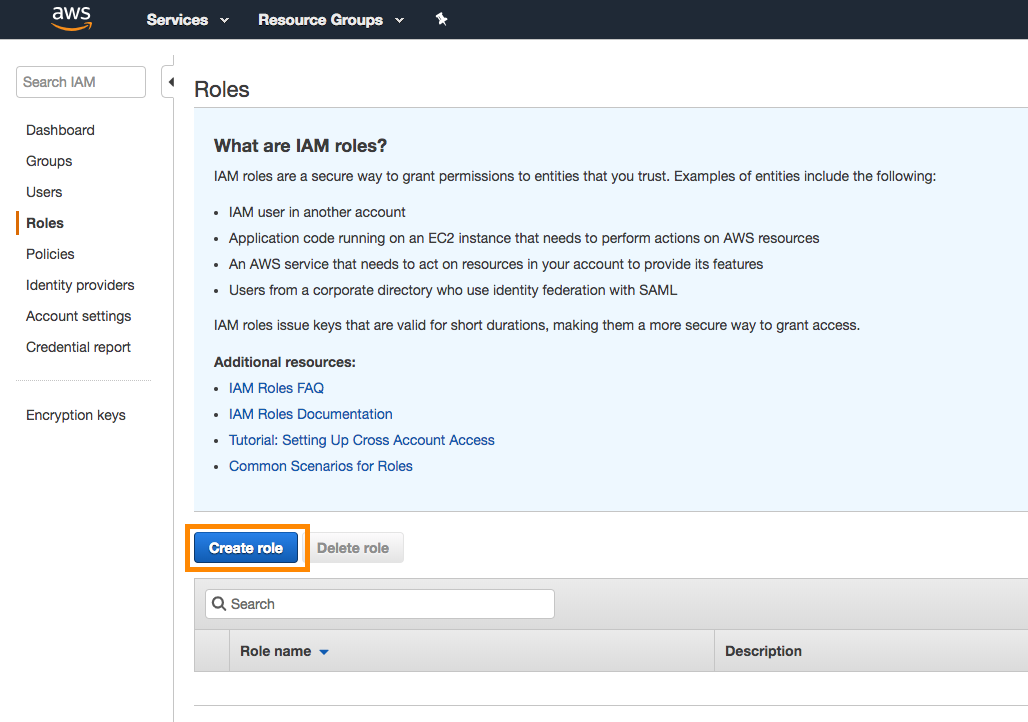
Dans la même section IAM de la console, sélectionnez Roles > Create Role.
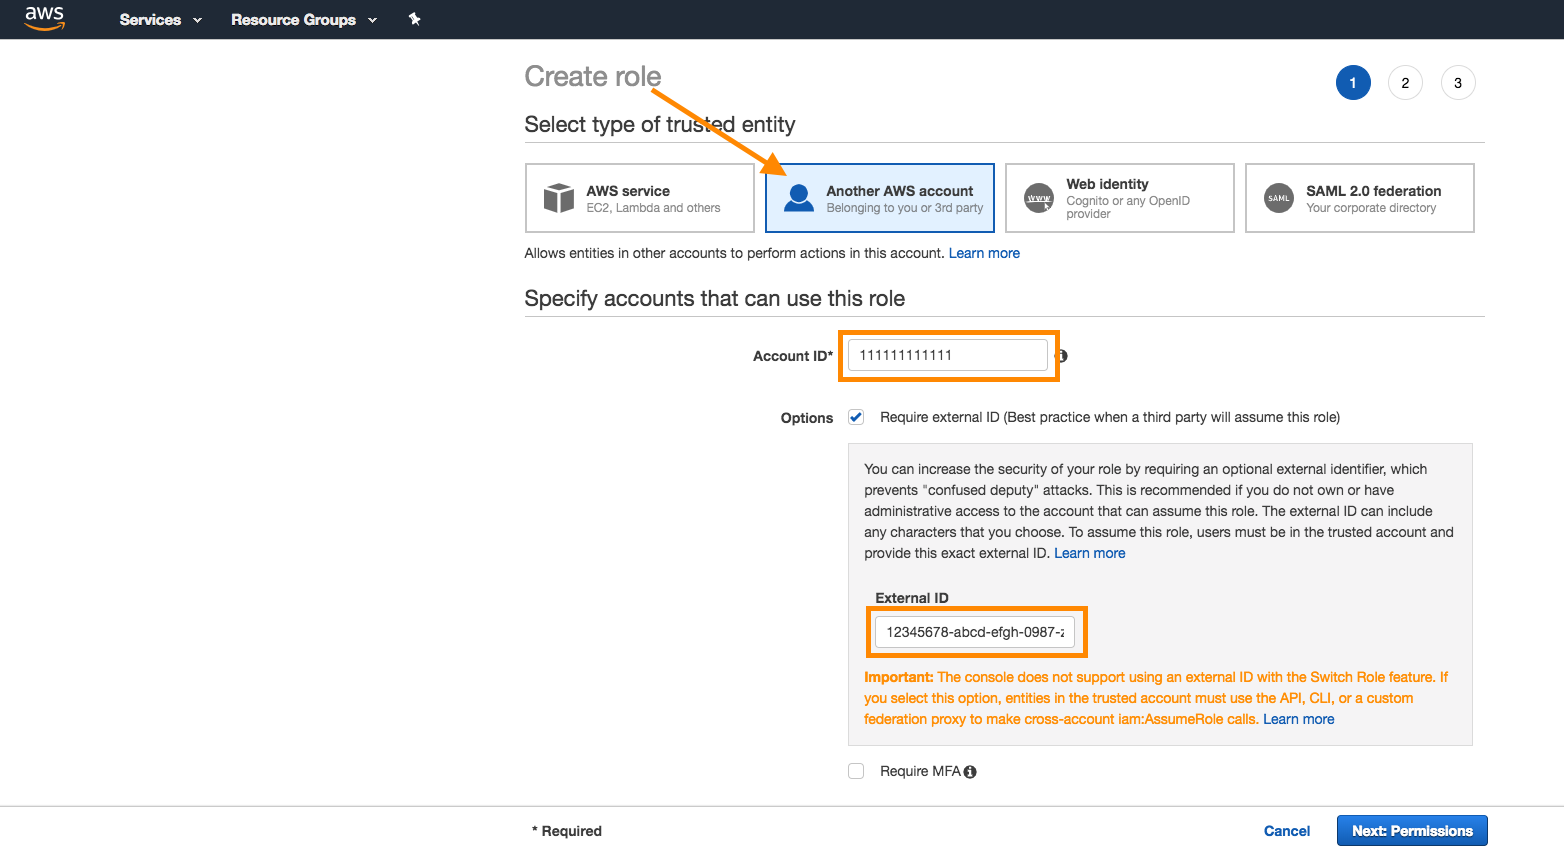
Récupérez l’ID de votre compte Braze et l’ID externe depuis votre compte Braze :
- Currents : Dans Braze, accédez à Intégrations partenaires > Currents. Sélectionnez ensuite Créer un nouveau Current, puis Exportation de données Amazon S3. Vous y trouverez les identifiants nécessaires à la création de votre rôle.
- Exportation des données du tableau de bord : Dans Braze, accédez à Intégrations partenaires > Partenaires technologiques et sélectionnez Amazon S3. Vous y trouverez les identifiants nécessaires à la création de votre rôle. (Créez vos rôles ici si vous configurez uniquement l’archivage des messages.)
De retour dans la console AWS, sélectionnez Another AWS Account comme type de sélecteur d’entité de confiance. Indiquez l’ID de votre compte Braze, cochez la case Require external ID et saisissez l’ID externe de Braze. Sélectionnez Next une fois terminé.
Étape 3 : Associer la politique
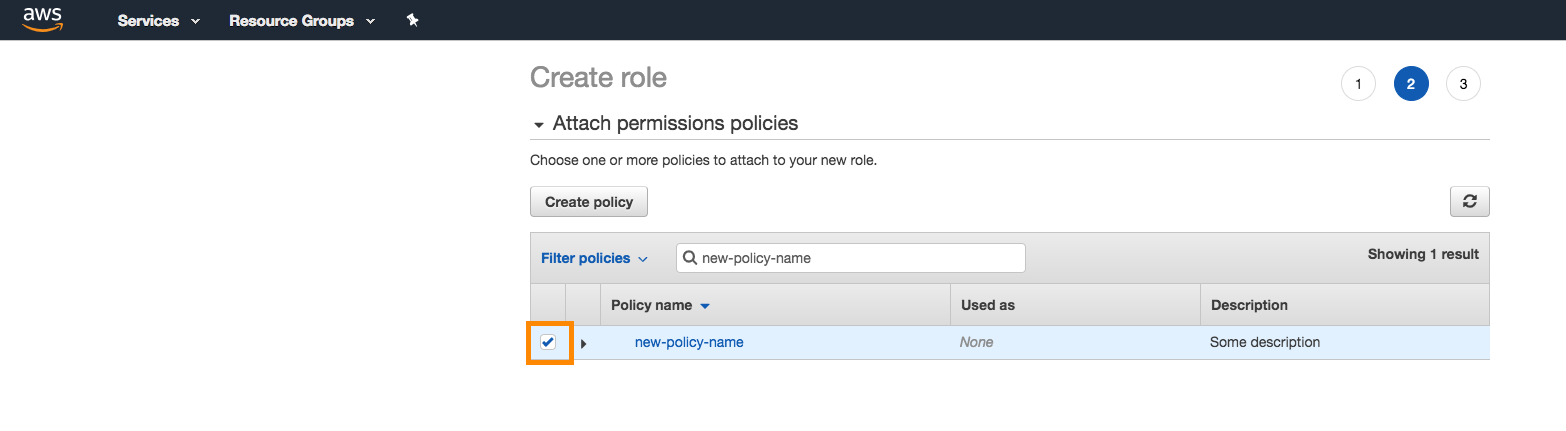
Ensuite, associez au rôle la politique que vous avez créée précédemment. Recherchez la politique dans la barre de recherche, puis cochez la case à côté de celle-ci pour l’associer. Sélectionnez Next une fois terminé.
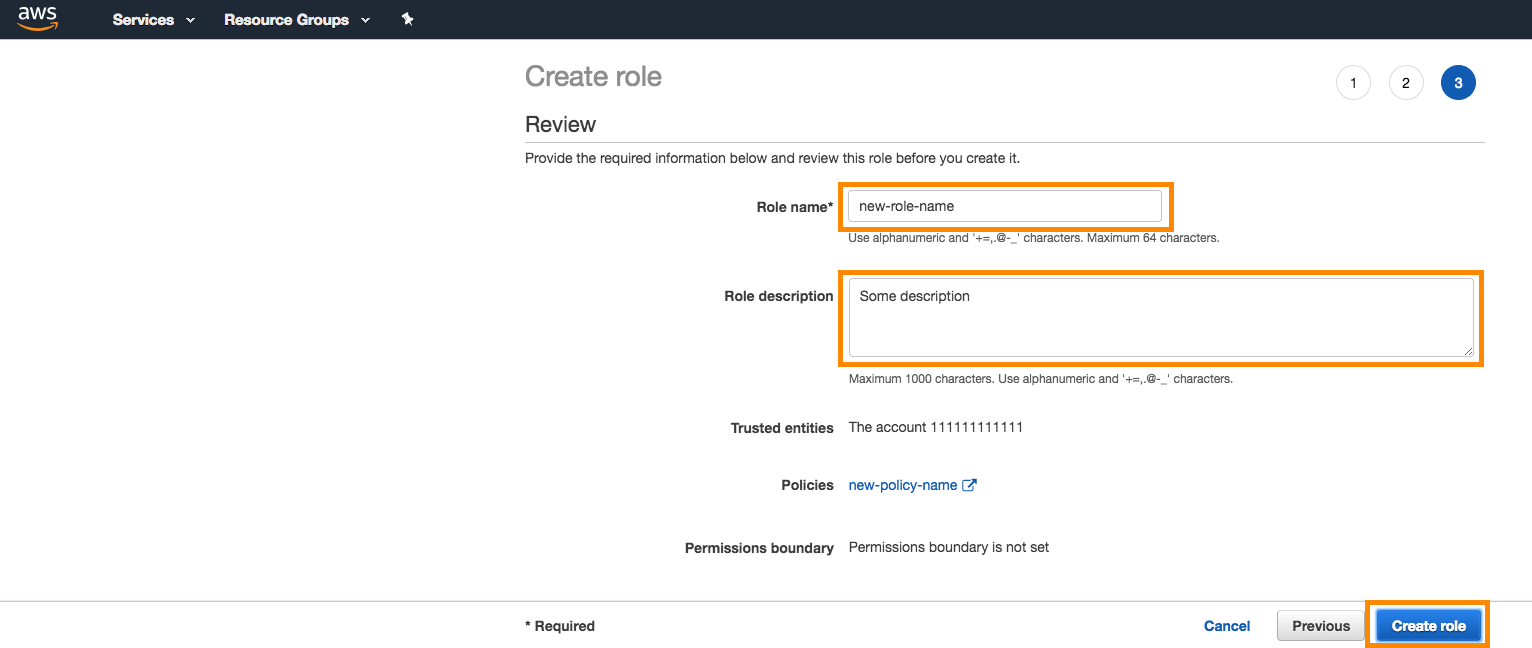
Donnez un nom et une description au rôle, puis sélectionnez Create Role.
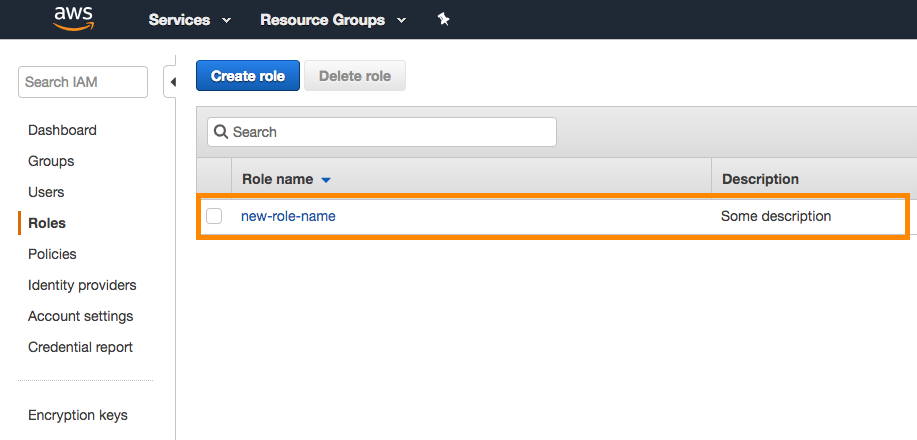
Votre nouveau rôle apparaît désormais dans la liste.
Étape 4 : Associer à Braze AWS
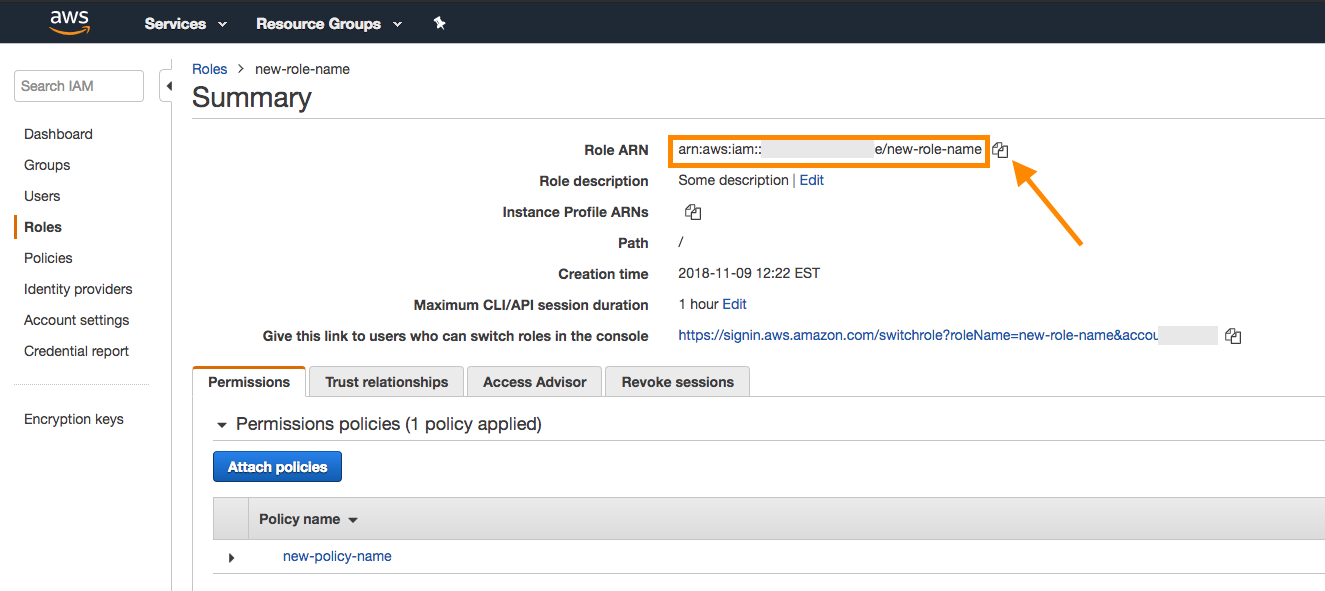
Dans la console AWS, repérez votre nouveau rôle dans la liste. Sélectionnez son nom pour ouvrir les détails de ce rôle.
Notez le Role ARN affiché en haut de la page de résumé du rôle.
Revenez dans votre compte Braze et copiez l’ARN du rôle dans le champ prévu à cet effet.
Si vous configurez uniquement l’archivage des messages, suivez les étapes de l’onglet Dashboard Data Export.
Dans Braze, accédez à Intégrations partenaires > Currents. Sélectionnez ensuite Créer un nouveau Current, puis Exportation de données Amazon S3.
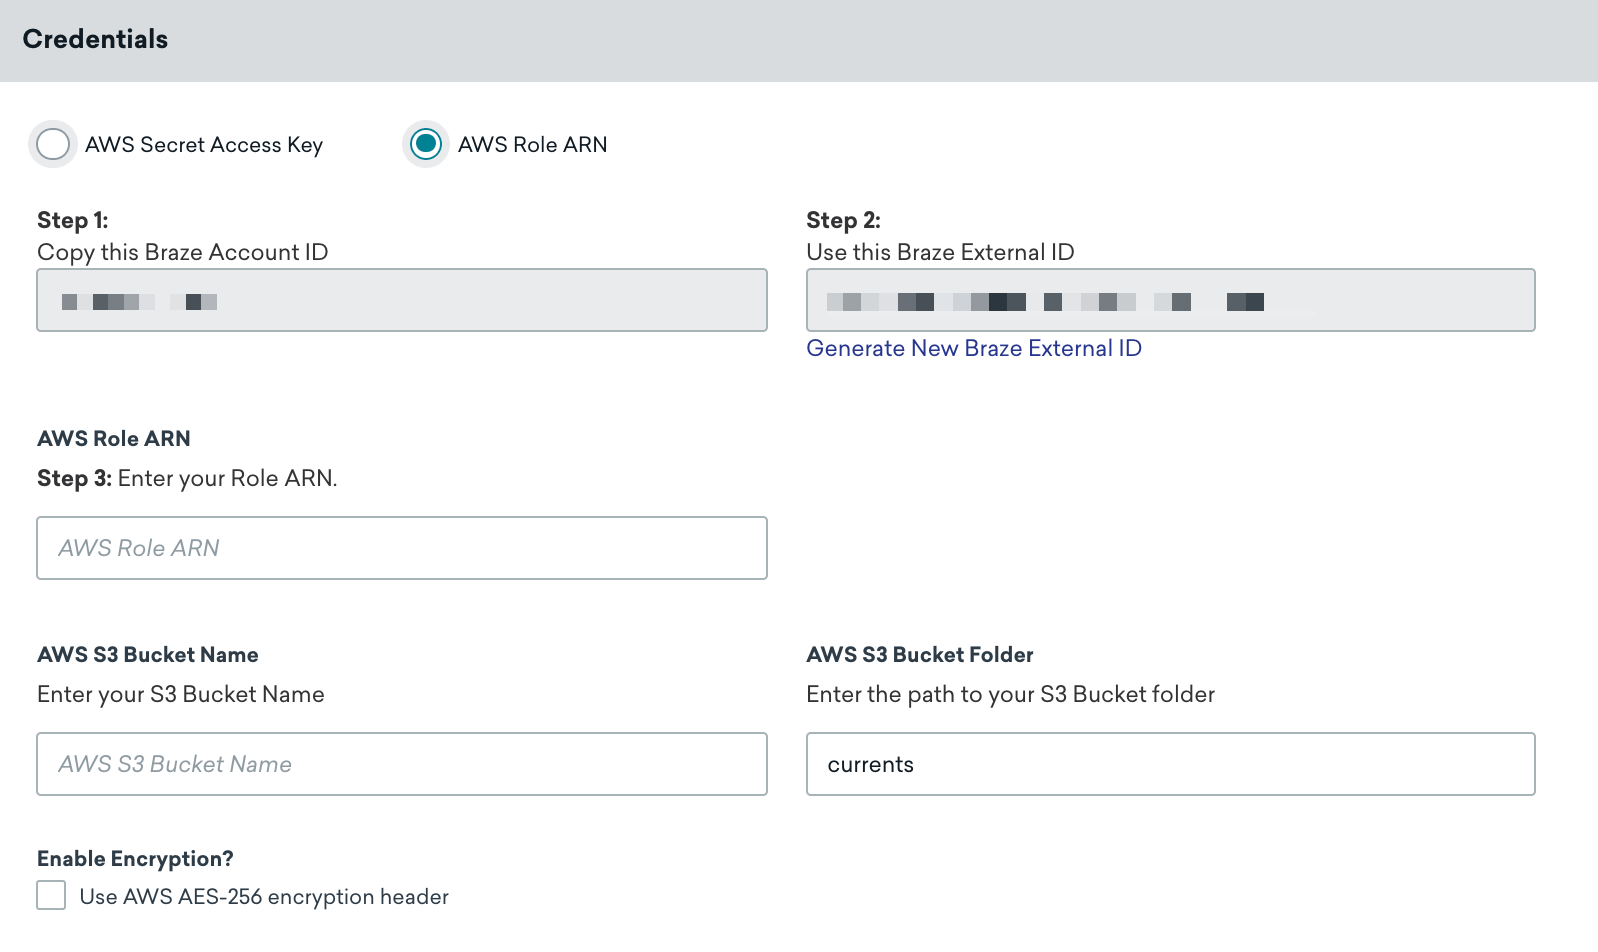
Donnez un nom à votre Current. Ensuite, dans la section Identifiants, assurez-vous que AWS Role ARN est sélectionné, puis indiquez l’ARN de votre rôle et le nom de votre compartiment AWS S3 dans les champs prévus à cet effet.
Indiquez une adresse e-mail de contact pour les notifications d’erreurs d’intégration. Braze envoie des notifications à cette adresse si l’intégration rencontre des erreurs, telles que des problèmes d’identifiants ou de connectivité. Pour vous assurer que les bonnes personnes reçoivent les alertes, utilisez une liste de distribution ou une adresse e-mail de groupe.
Vous pouvez également ajouter les personnalisations suivantes selon vos besoins :
- Chemin du dossier (par défaut :
currents) - Chiffrement AES-256 côté serveur des données au repos (désactivé par défaut) : inclut l’en-tête
x-amz-server-side-encryption
Sélectionnez Lancer le Current pour continuer. Une notification vous indique si vos identifiants ont bien été validés. AWS S3 est maintenant configuré pour Braze Currents.
Si vous recevez l’erreur « Les identifiants S3 ne sont pas valides », cela peut être dû à une intégration trop rapide après la création d’un rôle dans AWS. Patientez, puis réessayez. Si le message mentionne l’accès PutObject ou le chiffrement côté serveur pour les exportations de données du tableau de bord, consultez la section Résolution des problèmes liés aux erreurs d’identifiants S3.
Dans Braze, accédez à la page Partenaires technologiques sous Intégrations et sélectionnez Amazon S3.
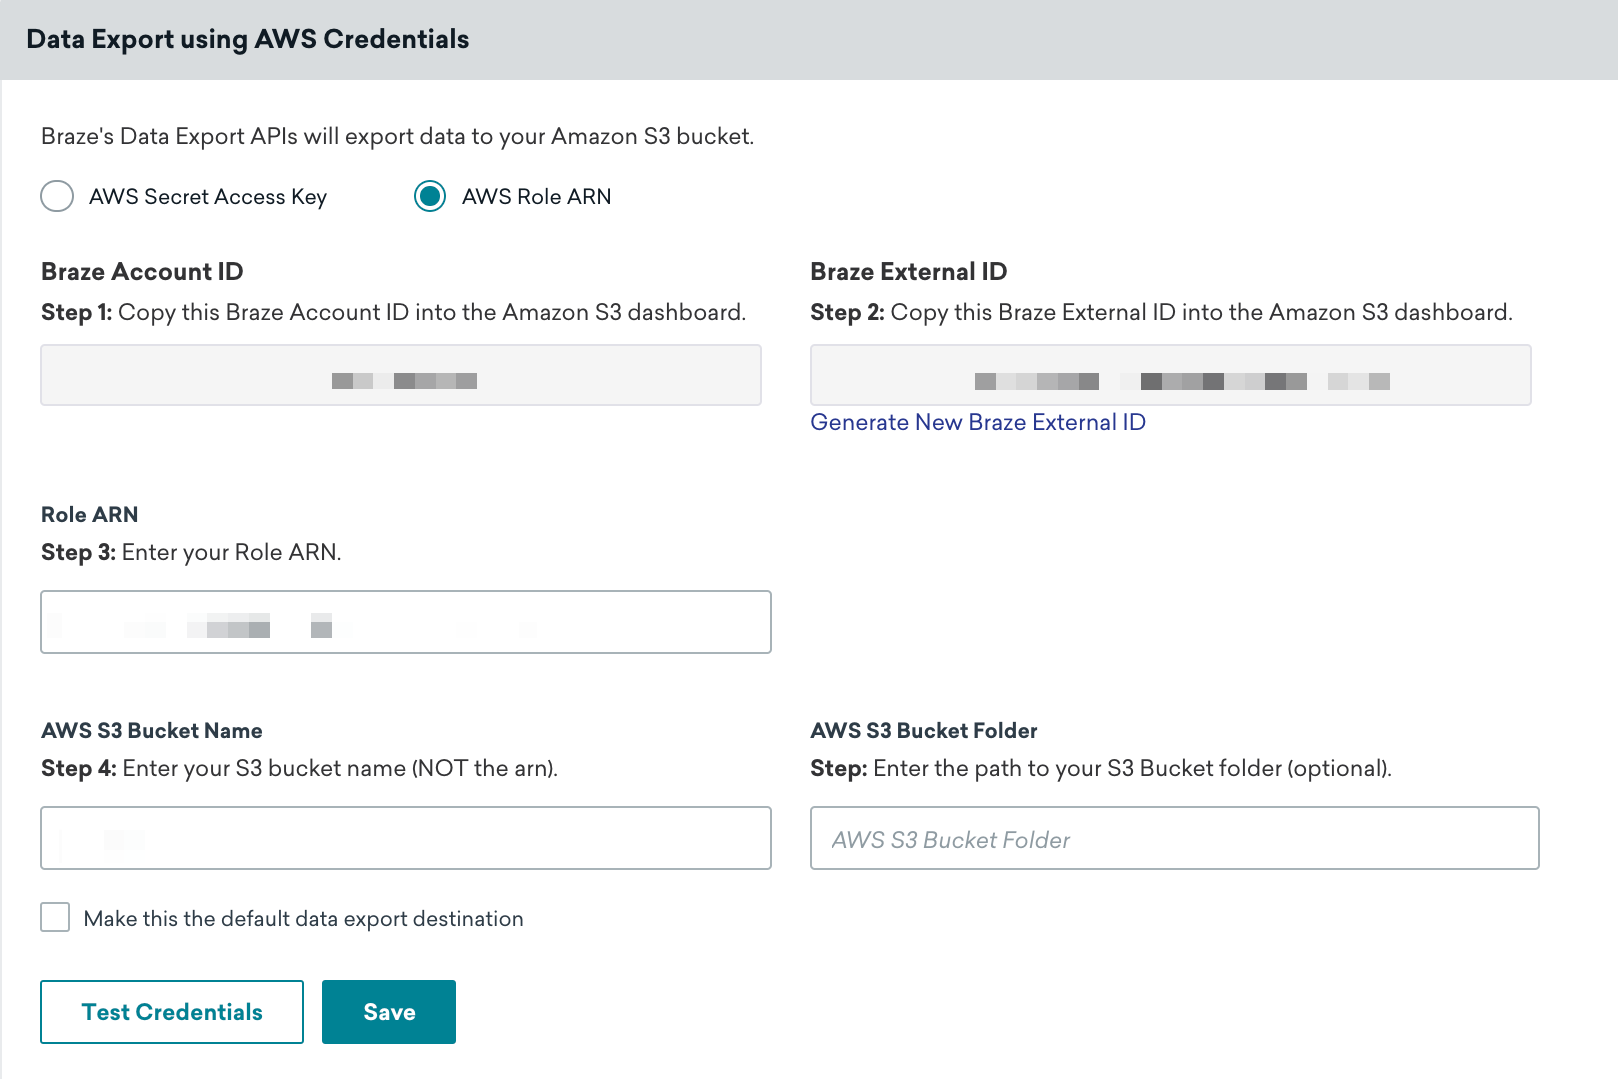
Sur la page Identifiants AWS, assurez-vous que le bouton radio AWS Role ARN est sélectionné, puis saisissez l’ARN de votre rôle et le nom de votre compartiment AWS S3 dans les champs prévus à cet effet. Sélectionnez d’abord Tester les identifiants pour vérifier qu’ils fonctionnent correctement, puis sélectionnez Enregistrer si le test réussit.
Vous pouvez à tout moment obtenir de nouveaux identifiants en accédant à votre utilisateur et en sélectionnant Create Access Key dans l’onglet Security Credentials de la console AWS.
Une notification vous indique si vos identifiants ont bien été validés. AWS S3 est maintenant intégré à votre compte Braze.
Considérations de sécurité pour la méthode par ARN de rôle
Lorsque vous sélectionnez Another AWS Account et saisissez l’ID du compte Braze à l’étape 2, AWS crée une politique d’approbation dont le Principal est la racine du compte AWS de Braze (arn:aws:iam::<BRAZE_ACCOUNT_ID>:root). Si votre équipe de sécurité examine cette politique d’approbation, tenez compte des points suivants :
- Braze utilise un utilisateur IAM partagé pour assumer votre rôle.
- L’ID externe est obligatoire. Conservez la condition
sts:ExternalIddans votre politique d’approbation, y compris lorsque vous limitez le principal à un utilisateur IAM spécifique. - Vous pouvez limiter le principal à un utilisateur IAM spécifique. Si votre politique de sécurité n’autorise pas l’approbation d’une racine de compte, vous pouvez remplacer le
Principalpar l’ARN de l’utilisateur IAM de Braze. Pour obtenir cet ARN pour votre région, contactez l’assistance Braze. - L’utilisateur IAM de Braze peut changer. Le principal est généralement stable, mais Braze pourrait le modifier à l’avenir. Si vous limitez votre politique d’approbation à un utilisateur IAM spécifique et que celui-ci change, Braze ne pourra plus assumer votre rôle tant que vous n’aurez pas mis à jour la politique d’approbation.
- Les principaux diffèrent selon le produit. Currents et les exportations de données du tableau de bord utilisent le même utilisateur IAM de Braze. L’ingestion de données cloud utilise un principal différent dans un autre compte AWS : configurez donc sa politique d’approbation séparément.
Mise à jour des identifiants Amazon S3 pour Currents
Vous pouvez mettre à jour les identifiants Amazon S3 sur un connecteur Braze Currents existant sans interrompre l’intégration ni perdre les données déjà exportées vers votre compartiment.
Pour actualiser les identifiants — ou pour basculer entre AWS Secret Access Key et AWS Role ARN — terminez les étapes IAM et AWS décrites plus haut dans cet article pour la méthode choisie (politiques, utilisateur ou rôle, et identifiants selon les besoins).
Lorsque vous avez terminé de préparer les identifiants dans AWS, accédez à Partner Integrations > Currents dans Braze, localisez votre connecteur Amazon S3 dans la liste, sélectionnez Edit, mettez à jour les Credentials, puis sélectionnez Update Current. Braze valide les identifiants que vous saisissez ; votre connecteur continue de fonctionner et les données déjà présentes dans votre compartiment restent disponibles. Pour en savoir plus, consultez la section Mise à jour de Currents dans Configurer Currents.
Comment Currents charge les fichiers vers S3
Currents ferme chaque fichier Avro lorsqu’il atteint le seuil d’écriture Avro, puis charge le fichier finalisé dans votre compartiment à l’aide du chargement partitionné Amazon S3 (multipart upload), en parties de 5 Mo. Ce chargement partitionné est distinct du seuil d’écriture et se termine généralement quelques secondes après la fermeture du fichier.
Amazon S3 n’expose pas un chargement partitionné en cours sous forme d’objet. Un fichier Currents ne devient visible pour ListObjectsV2 et GetObject qu’une fois le chargement terminé. Les processus en aval qui lisent votre compartiment via les API S3 standard ne voient donc jamais de fichiers partiellement chargés.
Comportement d’exportation
Les utilisateurs qui ont intégré une solution de stockage de données dans le cloud et qui exportent des API, des rapports du tableau de bord ou des rapports CSV constatent les comportements suivants :
- Aucune exportation API ne renvoie d’URL de téléchargement dans le corps de la réponse. Les données doivent être récupérées via le stockage de données.
- Tous les rapports du tableau de bord et les rapports CSV sont envoyés par e-mail à l’utilisateur pour téléchargement (aucune autorisation de stockage requise) et sauvegardés dans le stockage de données.
Erreur Unable to connect to S3, please validate that your credentials are correct
Si cette erreur s’affiche lors du téléchargement d’une exportation CSV, ouvrez l’intégration Amazon S3 sur la page Partenaires technologiques et sélectionnez Tester les identifiants. Le résultat indique ce qui a échoué lors de la validation. Par exemple, il se peut que la clé ne dispose pas de l’autorisation GetObject, ce qui empêche Braze de générer des liens de téléchargement.
Mettez à jour votre politique IAM afin que l’utilisateur ou le rôle de l’intégration puisse appeler s3:GetObject sur le compartiment S3 et le chemin d’objet configurés dans votre intégration Braze. Pour d’autres problèmes d’exportation, consultez la page Résolution des problèmes d’exportation.
Exigence relative au format JSON : Pour les exportations JSON, Braze utilise le format JSONL (JSON délimité par des sauts de ligne), dans lequel chaque ligne contient un objet JSON distinct. Ce format diffère du JSON standard, qui se compose d’un seul tableau ou objet JSON. Chaque ligne du fichier exporté est un objet JSON valide, mais le fichier dans son ensemble n’est pas un document JSON valide. Lorsque vous traitez ces fichiers, analysez chaque ligne individuellement comme un objet JSON distinct, plutôt que d’essayer d’analyser le fichier entier comme un seul document JSON.
Les exportations Currents utilisent le format Apache Avro (fichiers .avro), et non JSON. Cette exigence relative au format JSON s’applique aux exportations de données du tableau de bord et aux exportations API.
Connecteurs multiples
Si vous prévoyez de créer plusieurs connecteurs Currents pour envoyer des données vers votre compartiment S3, vous pouvez utiliser les mêmes identifiants, mais vous devez indiquer un chemin de dossier différent pour chacun. Vous pouvez les créer dans le même espace de travail, ou les répartir dans plusieurs espaces de travail. Vous avez également la possibilité de créer une politique pour chaque intégration, ou une seule politique qui couvre les deux intégrations.
Si vous prévoyez d’utiliser le même compartiment S3 pour Currents et pour les exportations de données, vous devez créer deux politiques distinctes, car chaque intégration nécessite des autorisations différentes.
Résolution des problèmes
Erreur : Le compte n’a pas l’accès PutObject
Si l’erreur suivante s’affiche lorsque vous enregistrez des identifiants Amazon S3 pour les exportations de données du tableau de bord, cela peut venir de permissions incorrectes ou des paramètres de chiffrement côté serveur.
S3 Credentials are invalid because this account does not have 'PutObject access'. Please check the permissions and ensure that this key has access to 'PutObject' in the 'CUSTOMER-BUCKET-HERE' bucket.
Pour résoudre ce problème, vérifiez les points suivants.
Politique de compartiment incorrecte
Vérifiez que vous avez créé une politique avec les permissions correctes, telles que décrites dans la section Intégration Amazon S3. Utilisez la politique Dashboard Data Export correspondant à votre méthode d’authentification.
Chiffrement côté serveur
User: arn:aws:sts::XXX:assumed-role/braze-iam-role/braze is not authorized to perform: kms:GenerateDataKey on resource: arn:aws:XXX because no identity-based policy allows the kms:GenerateDataKey action
Si l’assistance Braze vous transmet ce message d’erreur, ou si vous le voyez dans vos journaux AWS, votre compartiment S3 est configuré avec le chiffrement AWS Key Management Service (SSE-KMS). Braze ne prend pas en charge SSE-KMS pour Currents ni pour les exportations de données du tableau de bord. Pour résoudre ce problème, désactivez SSE-KMS dans votre compartiment S3.
Braze prend en charge le chiffrement côté serveur avec des clés gérées par S3 (SSE-S3), compatible à la fois avec Currents et avec les exportations de données du tableau de bord.
Vérifier les permissions supplémentaires
Assurez-vous de disposer des permissions nécessaires, notamment s3:GetBucketLocation et s3:PutObject.